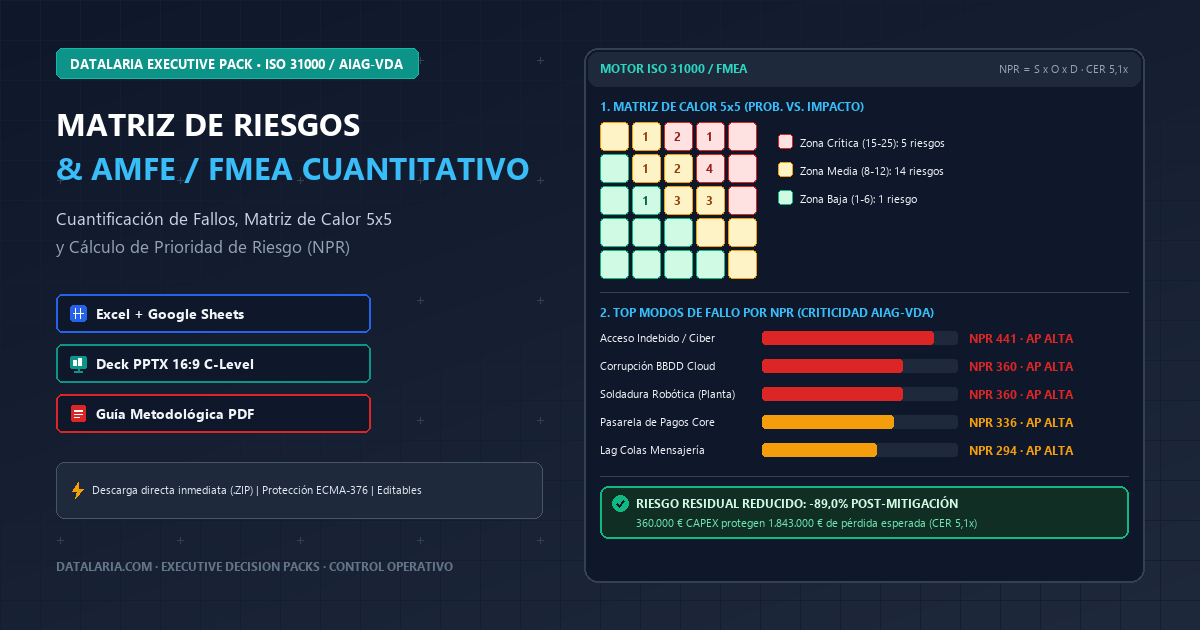
En comités de dirección ejecutiva (Executive Committee), consejos de administración y comisiones delegadas de auditoría y control de riesgos, directores generales (CEOs), directores de operaciones (COOs) y directores financieros (CFOs) se enfrentan con alarmante frecuencia a una patología metodológica crítica que en consultoría estratégica Tier-1 (McKinsey Risk & Resilience Practice, BCG Center for Process Excellence) denominamos “la falacia de la última milla cualitativa”:
Un departamento de operaciones, un equipo de infraestructura cloud o una división de cadena de suministro dedica semanas a elaborar un “mapa corporativo de riesgos”. Sin embargo, al inspeccionar el entregable, el documento consiste en una cuadrícula estética de colores (rojo, amarillo y verde) donde los eventos se etiquetan mediante adjetivos imprecisos: “Probabilidad Alta”, “Impacto Medio”, “Riesgo Preocupante”.
En el momento en que el Consejo de Administración solicita justificar una inversión de 350.000 € en redundancia multi-región o en controles de ciberseguridad Zero Trust, el andamiaje cualitativo colapsa:
- La Trampa de la Compresión de Escalas e Indiferenciación: Al utilizar escalas arbitrarias sin correlación financiera, un fallo operativo menor con coste de 40.000 € y una brecha regulatoria de fuga de datos bajo RGPD con potencial sancionador de 4.000.000 € terminan marcados bajo la misma etiqueta de “Riesgo Alto (Rojo)”. El CFO carece de criterio objetivo para jerarquizar el presupuesto de capital (CAPEX).
- La Ceguera de la Detección Latente: Las matrices 5x5 tradicionales evalúan exclusivamente Probabilidad e Impacto, asumiendo implícitamente que la organización se percatará del fallo en cuanto ocurra. En entornos reales, los fallos más catastróficos son precisamente aquellos que operan en silencio (corrupción oculta de bases de datos, microfisuras en líneas de soldadura robótica, desabastecimiento encubierto de un proveedor exclusivo). Si la detección es tardía o nula, el impacto efectivo se multiplica exponencialmente.
- El Sesgo de Optimismo y la Inercia del Centro Blando: Ante la incomodidad de calificar un proceso propio como deficiente o crítico, los evaluadores tienden a concentrar el 80% de los riesgos en la zona media (valores 3 sobre 5). Esta masa indiferenciada de “zona amarilla” diluye la rendición de cuentas e infunde una falsa sensación de control que adormece la capacidad de anticipación corporativa.
- La Ausencia de un Modelo de Eficacia del Control (ROI): La gestión cualitativa percibe los controles de riesgo como un centro de coste puro. Sin una formulación matemática del Valor Esperado de la Pérdida ($E(L)$) y del Ratio de Coste-Eficacia del Control (CER), los comités ejecutivos postergan las decisiones de mitigación hasta que la catástrofe se materializa.
Para erradicar estas vulnerabilidades y blindar la gobernanza corporativa, los marcos canónicos ISO 31000:2018, COSO ERM y el estándar unificado de automoción e industria crítica AIAG-VDA (2019) exigen articular un motor cuantitativo dual: una matriz bidimensional 5x5 calibrada monetariamente y un análisis tridimensional de Modos de Fallo y Efectos (AMFE / FMEA) sustentado en el Número de Prioridad de Riesgo ($\text{NPR} = S \times O \times D$) y en la Prioridad de Acción (Action Priority).
En este artículo maestro formalizamos qué son y cómo funcionan la Matriz de Riesgos 5x5 y el AMFE / FMEA, su integración dentro del embudo estratégico-operativo, la fundamentación matemática actuarial, los baremos objetivos de calibración 1-10, la arquitectura del modelo de cálculo y el protocolo de defensa ejecutiva ante el Consejo de Administración.
Executive Decision Pack: Matriz de Riesgos & AMFE / FMEA (NPR)
1. ¿Qué es la Matriz de Riesgos Cuantitativa & el AMFE / FMEA? Fundamentos, Componentes y Objetivos
Para Directores de Operaciones (COO), Directores Financieros (CFO), Directores de Riesgos (CRO), CISOs, ingenieros de calidad o profesionales que se acercan por primera vez a estas disciplinas, el pack unifica dos estándares complementarios de gestión preventiva:
- La Matriz de Riesgos 5x5 (Estándar ISO 31000 / COSO ERM): Es una herramienta de gobierno corporativo macro que mapea todos los riesgos estratégicos, operativos, financieros, legales y de ciberseguridad en una cuadrícula cartesiana de Probabilidad ($1\text{–}5$) frente a Impacto ($1\text{–}5$). Su objetivo es visualizar la exposición agregada (Puntuación Inherente, $1\text{–}25$), definir la estrategia de respuesta (Mitigar, Evitar, Transferir o Aceptar) y verificar cuánto riesgo permanece tras aplicar controles (Puntuación Residual).
- El AMFE / FMEA Operativo (Análisis Modal de Fallos y Efectos — Estándar AIAG-VDA / IATF 16949): Mientras la matriz 5x5 evalúa riesgos corporativos globales, el AMFE desciende a nivel micro de proceso o sistema para anticipar cómo puede fallar exactamente un componente (Modo de Fallo), qué sufre el cliente o negocio (Efecto), por qué ocurre en raíz (Causa) y qué capacidad real tenemos de interceptarlo antes de que llegue a producción (Detección). Su métrica central es el Número de Prioridad de Riesgo ($\text{NPR} = S \times O \times D$, escala $1\text{–}1000$) combinado con la lógica jerárquica de Prioridad de Acción (AP).
1.1 Los Cuatro Imperativos Estratégicos del Modelo Cuantitativo
En la práctica ejecutiva moderna, las hojas de riesgo cualitativas fracasan porque se limitan a inventariar preocupaciones pasivas. El enfoque cuantitativo de Datalaria persigue cuatro objetivos operativos no negociables:
- Traducir Riesgos Técnicos a Capital en Riesgo ($E(L)$): Convertir amenazas abstractas en pérdida financiera anualizada esperada en euros para que el Comité de Auditoría y el CFO puedan comparar alternativas bajo el mismo idioma presupuestario.
- Eliminar la Ceguera de Detección ($D$): Penalizar explícitamente todo proceso crítico que carezca de telemetría automatizada o controles preventivos (Poka-Yoke), impidiendo que fallos silenciosos parezcan “riesgos medios”.
- Imponer Veto Jerárquico AIAG-VDA (
High AP): Evitar que un fallo catastrófico ($S \ge 9$) quede oculto por tener baja frecuencia histórica, activando bloqueo operativo obligatorio sobre cualquier modo de fallo de Severidad crítica o $\text{NPR} \ge 120$. - Justificar el CAPEX de Mitigación con Retorno Medible ($\text{CER}$): Demostrar ante Dirección General cuántas veces se recupera cada euro invertido en redundancia, ciberseguridad o mantenimiento predictivo gracias a la reducción neta de pérdida esperada ($\Delta E(L)$).
1.2 Tabla Comparativa: Gestión Cualitativa Tradicional vs. Motor Cuantitativo Datalaria
| Dimensión de Gobierno | Matriz de Riesgos Cualitativa Tradicional | Motor Dual Cuantitativo (Datalaria ISO 31000 + AIAG-VDA) | Ventaja Estratégica C-Level |
|---|---|---|---|
| Dimensionalidad Analítica | Bidimensional subjetiva (Probabilidad $\times$ Impacto sin escala monetaria). | Motor Dual: Matriz 5x5 ISO 31000 + AMFE tridimensional ($S \times O \times D = \text{NPR}$). | Combina visión ejecutiva de portfolio con ingeniería de fiabilidad en procesos core. |
| Invisibilidad del Fallo | Asume implícitamente detección inmediata cuando el incidente ocurre. | Variable Detección ($D \in [1,10]$) inversa: penaliza procesos sin observabilidad en tiempo real. | Intercepta fallos latentes (corrupción de datos, fatiga mecánica, brechas silenciosas) antes del cliente. |
| Priorización & Veto | Regla plana o intuitiva; 80% de ítems concentrados en “zona amarilla”. | Prioridad de Acción AIAG-VDA (Alta/Media/Baja) con veto directo si $S \ge 9$ o $\text{NPR} \ge 120$. | Protege frente a eventos de baja frecuencia y severidad letal (Cisnes Negros). |
| Justificación Financiera | Coste de mitigación percibido como gasto improductivo sin cálculo de retorno. | Pérdida Esperada $E(L)$ y Ratio CER ($\Delta E(L) / \text{CAPEX}$) automatizados por iniciativa. | Convierte presupuestos de ciberseguridad y resiliencia en decisiones de ROI aprobables por el CFO. |
| Trazabilidad Post-Control | Lista estática revisada una vez al año sin contraste cuantitativo. | Doble Scoring (Inherente vs. Residual) con medición exacta de $\Delta \text{NPR} \%$ y estado Q1–Q4. | Auditoría verificable de eficacia de los controles desplegados tras el desembolso. |
| Entregables Ejecutivos | Hojas sueltas desprotegidas vulnerables a errores de fórmula. | Pack Completo: Excel 4 pestañas ECMA-376, Deck PPTX 16:9 Minto y Guía Metodológica PDF. | Despliegue inmediato en Comités de Auditoría y Dirección sin semanas de modelización. |
1.3 El Embudo Estratégico-Operativo Integral: De la Estrategia Corporativa (Suite 01) y Decisión (Suite 02) al Blindaje AMFE (Suite 03)
En organizaciones de alto rendimiento, el control de riesgos operativos no opera de forma aislada respecto a la estrategia de negocio ni a la asignación de inversiones. La Matriz de Riesgos Cuantitativa & AMFE / FMEA constituye el Pilar 2 de la Suite 03 (Control Operativo PMBOK), cerrando el ciclo que conecta la formulación estratégica con la ejecución blindada frente a fallos:
- Diagnóstico Macro, Competitivo y Portfolio de Negocio (Suite 01): El análisis comienza evaluando presiones regulatorias y tecnológicas mediante la Matriz PESTEL Cuantitativa y la intensidad sectorial con las 5 Fuerzas de Porter Cuantitativas. Tras cruzar capacidades internas en el DAFO Cuantitativo & Matriz CAME, la dirección asigna capital por unidades de negocio mediante la Matriz BCG Dinámica y la Matriz McKinsey / GE 3x3 (todas integradas en el Kit Estrategia Corporativa MBA).
- Adjudicación de Alternativas, Backlog y Aprobación Financiera (Suite 02): Una vez definida la estrategia, la Matriz DAR Cuantitativa filtra proveedores y arquitecturas con criterios veto Must-Have, la Matriz RICE & ICE ordena el roadmap por densidad de valor y el Business Case Financiero (VAN, TIR & Tornado) certifica la rentabilidad neta del CAPEX (integrados en el Framework de Toma de Decisiones y Priorización).
- Ejecución blindada y Control Operativo PMBOK (Suite 03): Con el proyecto aprobado y financiado, primero la Matriz RACI Cuantitativa & Balance de Carga blinda quién es el Accountable único ($A=1$) y quién actúa como Risk Owner de cada entregable sin saturar al talento clave. Acto seguido, esta Matriz de Riesgos & AMFE / FMEA audita dónde pueden fallar los procesos críticos antes del lanzamiento, antes de gobernar plazos probabilísticos (Estimación PERT 3 Puntos), desviaciones presupuestarias (Cuadro de Mando EVM Curva S) y buffers de suministro (Stock de Seguridad ROP).
2. El Ciclo de Control Cuantitativo de Riesgos (ISO 31000 y AIAG-VDA)
La gestión de riesgos rigurosa no es un ejercicio estático de cumplimiento burocrático que se archiva en una carpeta compartida tras la auditoría anual. Constituye un circuito cerrado de ingeniería de fiabilidad, cuantificación actuarial y rebalanceo continuo de controles:
Identificación de sistemas core, infraestructura cloud y supply chain
Estructuración de operaciones y mapeo de dependencias funcionales"] B["2. Análisis de Modos de Fallo y Efectos (AMFE)
Identificación de Modos Potenciales de Fallo y Efectos en Cliente
Aislamiento de Causas Raíz técnicas y Controles Actuales"] C["3. Calibración Cuantitativa Tridimensional
Scoring objetivo 1-10: Severidad (S), Ocurrencia (O), Detección (D)
Cálculo del Número de Prioridad de Riesgo: NPR = S x O x D"] D{"4. Filtro de Prioridad de Acción (AP)
Matriz de Decisión Jerárquica AIAG-VDA:
S >= 9 o NPR >= 120, o Ocurrencia y Detección críticas"} E["PRIORIDAD ALTA: BLOQUEO OPERATIVO
Mandato de ingeniería inmediato (Bandera Roja)
Prohibición de release o veto en comité de operaciones"] F["5. Modelización Financiera de Mitigación
Cálculo de Pérdida Esperada: E(L) = P x I x Exposición
Evaluación del Cost-Effectiveness Ratio: CER = Delta E(L) / CAPEX"] G["6. Despliegue de Controles Preventivos y Telemetría
Controles Poka-Yoke de prevención (reducen Ocurrencia)
Observabilidad y fallback automático 24/7 (reducen Detección)"] H["7. Auditoría Residual y Board Decision Gateway
Recálculo de S, O, D residuales -> Verificación NPR menor a 80
Presentación C-Level 16:9 con Minto Pyramid y firma vinculante"] A --> B B --> C C --> D D -->|"Prioridad Alta (S >= 9 o NPR >= 120)"| E E --> F D -->|"Prioridad Media o Baja"| F F --> G G --> H H -->|"Desviación Residual (NPR >= 80)"| B H -->|"100% Conforme (Apetito de Riesgo Cumplido)"| A style A fill:#F8FAFC,stroke:#64748B,stroke-width:1.5px,color:#0F172A style B fill:#EFF6FF,stroke:#3B82F6,stroke-width:1.5px,color:#1E3A8A style C fill:#0F172A,stroke:#2563EB,stroke-width:2px,color:#FFFFFF style D fill:#FEF3C7,stroke:#F59E0B,stroke-width:2px,color:#92400E style E fill:#FEE2E2,stroke:#DC2626,stroke-width:2px,color:#991B1B style F fill:#F0FDFA,stroke:#0D9488,stroke-width:1.5px,color:#134E4A style G fill:#EFF6FF,stroke:#2563EB,stroke-width:1.5px,color:#1E3A8A style H fill:#D1FAE5,stroke:#10B981,stroke-width:2px,color:#065F46
🔍 Haz clic en el diagrama para ampliarlo a pantalla completa
Este flujo operacional garantiza que ningún riesgo crítico quede desatendido por falta de visibilidad técnica o por barreras de comunicación jerárquica entre ingeniería y la alta dirección.
3. Fundamentación Matemática y Dinámica Cuantitativa
Para que un modelo de riesgos sea computable en hojas de cálculo corporativas y defendible ante auditores independientes, cada dimensión del riesgo debe formalizarse como una relación matemática explícita.
3.1 Modelo Actuarial de Pérdida Financiera Esperada ($E(L)$)
En gobernanza de riesgos corporativos (marco COSO ERM), la exposición al riesgo no se mide en puntos arbitrarios, sino en capital económico probabilístico expuesto a pérdida. Formalizamos el valor esperado de la pérdida $E(L)$ para un horizonte temporal de 12 meses:
$$E(L) = P \times I \times \text{Exposición Monetaria Total } (V)$$Donde:
- $P \in [0, 1]$: Probabilidad estadística de ocurrencia anualizada del evento desencadenante.
- $I \in [0, 1]$: Grado de severidad destructiva o porcentaje de degradación patrimonial del activo afectado en caso de materialización del fallo.
- $V \in \mathbb{R}^+$: Exposición patrimonial neta del activo o proceso evaluado (facturación anual en riesgo, coste de reconstrucción de infraestructura, valor de activos de datos o sanciones legales máximas aplicables).
Por ejemplo, si una plataforma transaccional de cobros procesa 2.000.000 € mensuales en un canal crítico ($V$), la probabilidad anual de fallo del adquirente principal es del 15% ($P = 0,15$) y la tasa de pérdida no recuperable por ventas abandonadas durante una caída no mitigada es del 40% ($I = 0,40$), la pérdida financiera esperada actuarial asciende exactamente a:
$$E(L) = 0,15 \times 0,40 \times 2.000.000 € = 120.000 € / \text{año}$$Este valor define la frontera económica racional de inversión: cualquier control preventivo cuyo coste anualizado sea inferior a 120.000 € genera valor neto positivo para la compañía.
3.2 Ecuación Tridimensional del Número de Prioridad de Riesgo (NPR / RPN)
En el ámbito de la ingeniería de fiabilidad y el control de procesos (estándar AIAG-VDA), la criticidad operacional se descompone en tres variables ortogonales calibradas en escala discreta de 1 a 10:
$$\text{NPR} = S \times O \times D \quad \text{donde } \text{NPR} \in [1, 1000]$$Cada parámetro cuantifica una dimensión física e independiente del modo de fallo:
- Severidad ($S \in \{1, \dots, 10\}$): Magnitud intrínseca del daño generado por el efecto del fallo sobre el cliente final, la seguridad de las personas, el cumplimiento legal o la continuidad del negocio.
- Ocurrencia ($O \in \{1, \dots, 10\}$): Probabilidad o frecuencia estadística con la que la causa raíz específica se manifestará en el sistema durante el ciclo de operación.
- Detección ($D \in \{1, \dots, 10\}$): Capacidad del sistema actual de controles y monitorización para interceptar la causa raíz o el modo de fallo antes de que el artefacto defectuoso alcance al cliente o genere una interrupción de servicio. Atención a la escala inversa: $D=1$ representa detección perfecta y automática, mientras que $D=10$ representa incapacidad absoluta de detección (el fallo es totalmente invisible).
3.3 La Revolución Metodológica AIAG-VDA: Prioridad de Acción (Action Priority)
Durante décadas, los analistas de operaciones fijaban una “línea de corte” rígida de NPR (por ejemplo, $\text{NPR} \ge 100$) para decidir qué fallos mitigar. En 2019, la alianza de las asociaciones automotrices americana y alemana (AIAG & VDA) erradicó esta práctica tras demostrar matemáticamente su peligrosidad.
Consideremos dos modos de fallo evaluados bajo el método clásico:
- Modo A (Fallo Catastrófico de Seguridad): $S=10, O=2, D=3 \implies \text{NPR} = 60$.
- Modo B (Defecto Cosmético Frecuente): $S=3, O=6, D=5 \implies \text{NPR} = 90$.
Bajo la regla ciega del NPR lineal, la dirección asignaría recursos prioritarios al Modo B ($\text{NPR} = 90$) e ignoraría el Modo A ($\text{NPR} = 60$). Sin embargo, si el Modo A llega a ocurrir, la empresa enfrenta litigios criminales o la quiebra, mientras que el Modo B es una simple molestia de pulido visual.
La matriz de Prioridad de Acción (Action Priority - AP) establece una jerarquía no lineal de 3 niveles:
- Alta (High AP): Asignación obligatoria e inmediata de recursos de mitigación. Se activa si $S \ge 9$ (incluso con $O$ y $D$ bajos), o si la combinación de factores supera el umbral crítico ($\text{NPR} \ge 120$). Prohíbe formalmente el pase a producción sin plan de contramedidas.
- Media (Medium AP): Asignación condicionada a optimización de controles ($60 \le \text{NPR} < 120$). Requiere justificación técnica si no se acomete mitigación antes del siguiente ciclo de auditoría.
- Baja (Low AP): Riesgo tolerable ($NPR < 60$ con $S \le 6$). El proceso opera dentro de la capacidad de absorción habitual de la organización.
3.4 Modelo de Retorno de la Inversión en Control: Cost-Effectiveness Ratio (CER)
Para justificar las partidas de mitigación ante el CFO, formalizamos el Ratio de Eficacia del Control (CER):
$$\text{CER} = \frac{\Delta E(L)}{\text{Coste Total de la Mitigación}} = \frac{E(L)_{\text{inherente}} - E(L)_{\text{residual}}}{\text{CAPEX} + \text{OPEX}}$$- Si $\text{CER} < 1,0$: La medida de control destruye valor patrimonial (cuesta más que el daño probabilístico que previene). Conviene buscar controles alternativos, transferir el riesgo mediante seguros o asumirlo formalmente.
- Si $\text{CER} \ge 2,5$: La mitigación es altamente rentable. Cada euro invertido en controles blinda al menos 2,50 € de valor esperado en balance.
4. Baremos de Calibración Objetiva 1-10 (Estándar AIAG-VDA)
La consistencia de un análisis AMFE depende de eliminar la dispersión interpretativa entre evaluadores. La siguiente tabla consolida los baremos objetivos de puntuación utilizados por los auditores Tier-1:
| Puntuación | Severidad ($S$) - Impacto en Negocio | Ocurrencia ($O$) - Frecuencia de Fallo | Detección ($D$) - Capacidad de Controles |
|---|---|---|---|
| 10 | Catastrófico sin aviso: Pérdida de vidas humanas, incumplimiento legal flagrante con revocación de licencia o quiebra corporativa. | Casi Inevitable: Tasa de fallo $> 10\%$ ($> 100$ por cada 1.000 eventos). Ocurre de forma semanal o continua. | Imposible de Detectar: Cero controles. El fallo no genera trazas, logs ni alarmas. Se descubre por impacto directo. |
| 9 | Catastrófico con aviso: Incumplimiento normativo severo (sanción RGPD de hasta 20 M€), parada total de sistemas core $> 8$ horas. | Muy Alta: Tasa de fallo entre $5\%$ y $10\%$ ($50$ a $100$ por 1.000). Ocurre múltiples veces al mes. | Detección Nula: El fallo no se intercepta en la organización. Se detecta exclusivamente cuando el cliente final reclama. |
| 8 | Crítico Mayor: Interrupción total de servicio entre 4 y 8 horas, daño reputacional grave en prensa nacional o coste $> 250.000 €$. | Alta Reiterada: Tasa entre $2\%$ y $5\%$ ($20$ a $50$ por 1.000). Fallos recurrentes en procesos similares. | Muy Baja: Detección manual no sistemática o inspección humana por muestreo al final de la jornada. |
| 7 | Crítico Moderado: Interrupción de 1 a 4 horas en servicios clave, degradación severa de experiencia o coste entre 100k y 250k €. | Moderadamente Alta: Tasa entre $1\%$ y $2\%$ ($10$ a $20$ por 1.000). Ocurre mensualmente. | Baja: Detección mediante procesos batch nocturnos o conciliaciones retardadas de datos. |
| 6 | Moderado Significativo: Parada parcial de subsistemas no core ($< 1$ hora), degradación perceptible o coste entre 50k y 100k €. | Moderada: Tasa entre $0,5\%$ y $1\%$ ($5$ a $10$ por 1.000). Ocurre trimestralmente. | Media-Baja: Monitoreo automatizado con alertas asíncronas con retraso de 15 a 30 minutos. |
| 5 | Moderado Leve: Quejas formales de clientes sin pérdida financiera directa, retrabajo interno significativo ($< 50.000 €$). | Media-Baja: Tasa entre $0,2\%$ y $0,5\%$ ($2$ a $5$ por 1.000). Registrado 1 o 2 veces al año. | Media: Alarmas estadísticas automatizadas en dashboards que requieren inspección humana para confirmar. |
| 4 | Menor Moderado: Molestia menor para usuarios, retrabajo operativo interno menor absorbible por el equipo. | Baja Ocasional: Tasa entre $0,1\%$ y $0,2\%$ ($1$ a $2$ por 1.000). Ocurrencia aislada anual. | Media-Alta: Telemetría en tiempo real con alertas inmediatas (Datadog / PagerDuty / CloudWatch). |
| 3 | Menor Leve: Defecto estético menor o ligera ralentización de respuesta que no afecta a la funcionalidad core. | Muy Baja: Tasa entre $0,01\%$ y $0,1\%$ ($0,1$ a $1$ por 1.000). Históricamente excepcional. | Alta: Controles automatizados en pipeline (tests unitarios en CI/CD con cobertura obligatoria $> 85\%$). |
| 2 | Inapreciable: Defecto casi imperceptible para usuarios expertos. Cero impacto económico o de cumplimiento. | Remota: Tasa $< 0,01$ por 1.000 eventos ($< 1$ en $100.000$). Casi imposible físicamente. | Muy Alta: Detección en runtime con circuit-breakers que aíslan la transacción defectuosa en milisegundos. |
| 1 | Sin Efecto: Ningún impacto técnico, operativo, financiero o reputacional discernible. | Casi Imposible: Cero precedentes en la industria. Probabilidad estadísticamente despreciable. | Detección Absoluta / Preventiva: Mecanismo físico Poka-Yoke o validación criptográfica que imposibilita el fallo. |
La Regla de Oro de la Ingeniería de Mitigación: La Severidad ($S$) es una propiedad intrínseca del daño: no puede reducirse salvo rediseñando la arquitectura del sistema desde sus cimientos. Por tanto, la intervención de controles eficaces debe concentrarse en abatir la Ocurrencia ($O$) mediante blindaje preventivo y abatir la Detección ($D$) mediante telemetría automatizada en tiempo real.
5. Arquitectura del Motor de Cálculo en Excel y Google Sheets
El modelo analítico oficial de Datalaria articula un libro de cálculo estructurado en cuatro pestañas funcionales interconectadas, diseñado para conciliar la agilidad operativa del ingeniero con la sobriedad ejecutiva requerida por el CFO y el Consejo:
├── Pestaña 1: Dashboard Ejecutivo (C-Level KPI Cards, Matriz 5x5 Dinámica & Pareto AIAG-VDA)
├── Pestaña 2: Matriz de Riesgos 5x5 (Registro Corporativo ISO 31000: Scoring Inherente vs. Residual)
├── Pestaña 3: AMFE Operativo (Motor FMEA AIAG-VDA: S, O, D, NPR, Prioridad de Acción & % Reducción)
└── Pestaña 4: Plan de Mitigación & CAPEX (Asignación Presupuestaria, E(L), Reducción ΔE(L) & Ratio CER)
5.1 Pestaña 1: Dashboard Ejecutivo
El panel de control directivo sintetiza la exposición agregada de la corporación mediante cuatro tarjetas KPI de alta visibilidad:
- Total Eventos Evaluados: Conteo dinámico consolidado mediante
=COUNTA(...)sumando los riesgos corporativos de la Pestaña 2 y los modos de fallo de la Pestaña 3. - NPR Máximo Detectado: Indicador de criticidad extrema calculado mediante
=MAX('AMFE Operativo'!L6:L20), alertando inmediatamente si existe algún proceso con puntuación superior al apetito corporativo. - % Modos de Fallo con Prioridad de Acción Alta (AP Alta): Porcentaje de eventos que demandan intervención inmediata:
=COUNTIF('AMFE Operativo'!M6:M20, "Alta") / COUNTA('AMFE Operativo'!M6:M20) - Reducción Media de Riesgo Residual ($\Delta \text{NPR} \%$): Media ponderada de la eficacia de los controles desplegados mediante
=AVERAGE('AMFE Operativo'!U6:U20).
Asimismo, incluye una Matriz de Calor 5x5 Dinámica donde cada celda cartesiana de Probabilidad (filas 5 a 1) e Impacto (columnas 1 a 5) ejecuta una fórmula matricial COUNTIFS vinculada al registro corporativo:
=COUNTIFS('Matriz de Riesgos 5x5'!$E$6:$E$25, [Impacto_i], 'Matriz de Riesgos 5x5'!$F$6:$F$25, [Probabilidad_p])
Las celdas aplican formato condicional semafórico en tres zonas: Zona Crítica (Score 15-25, rojo suave #FEE2E2 con texto #991B1B), Zona Media (Score 8-12, ámbar suave #FEF3C7 con texto #92400E) y Zona Baja (Score 1-6, verde suave #D1FAE5 con texto #065F46).
A su derecha, la Tabla Pareto C-Level vincula los modos de fallo de mayor criticidad ordenados de mayor a menor NPR, junto con el desglose de su Severidad y su clasificación de Prioridad de Acción.
5.2 Pestaña 2: Matriz de Riesgos 5x5 (Estándar ISO 31000)
Alberga un registro corporativo de hasta 25 riesgos estratégicos, operativos, financieros, legales y de ciberseguridad. Para cada riesgo, el usuario introduce libremente el Impacto ($1-5$) y la Probabilidad ($1-5$). El motor calcula automáticamente:
- Puntuación Inherente:
=E6*F6(rango 1 a 25). - Nivel de Riesgo:
=IF(G6>=15, "Crítico", IF(G6>=8, "Medio", "Bajo")). - Estrategia de Respuesta: Selección entre Mitigar, Evitar, Transferir y Aceptar.
- Puntuación Residual: Post-mitigación mediante
=K6*L6, verificando la efectividad de las medidas antes de cerrar el expediente.
5.3 Pestaña 3: AMFE Operativo (FMEA AIAG-VDA)
Despliega el análisis granular de modos de fallo para procesos críticos (sistemas de pagos, almacenes logísticos, pipelines de software, líneas de producción). Sus columnas computan:
- NPR Inherente:
=I6*J6*K6(Severidad $\times$ Ocurrencia $\times$ Detección). - Prioridad de Acción (AP): Fórmula lógica jerarquizada:
=IF(OR(L6>=120, I6>=9), "Alta", IF(L6>=60, "Media", "Baja")) - NPR Residual:
=Q6*R6*S6tras la reevaluación de los nuevos controles preventivos y de detección. - % Reducción de Riesgo:
=(L6-T6)/L6con formato porcentual0,0%.
5.4 Pestaña 4: Plan de Mitigación & CAPEX
Conecta la ingeniería de procesos con las finanzas corporativas. Permite imputar los presupuestos de inversión (CAPEX/OPEX) para cada control y computar:
- Pérdida Esperada Pre-Control ($E(L)_{\text{pre}}$) y Post-Control ($E(L)_{\text{post}}$).
- Reducción Neta de Pérdida ($\Delta E(L)$):
=G6-H6. - Ratio de Retorno del Control (CER):
=I6/F6con formato0,0x. - Totales Consolidados: Fila de agregación final que calcula la inversión total requerida y el retorno global sobre el capital corporativo.
6. Caso de Estudio Realista: Resiliencia Transaccional en Plataforma Cloud
Para ilustrar la potencia del modelo, examinemos un caso real de una compañía tecnológica transaccional (Nexus Global) durante la preparación de la campaña de Black Friday:
6.1 Diagnóstico Inicial del Modo de Fallo
La plataforma identificó una vulnerabilidad crítica en su servicio central de procesamiento de transacciones:
- Proceso / Componente: Pasarela de Pagos Transaccional Core.
- Modo Potencial de Fallo: Interrupción de comunicación y timeout de red con el adquirente bancario principal.
- Efecto Potencial: Rechazo instantáneo de compras de clientes, colapso de la tasa de conversión y daño reputacional masivo en redes sociales.
- Causa Raíz: Saturación de red en el endpoint del proveedor financiero durante picos de 12.000 transacciones/minuto.
- Controles Actuales: Reintentos síncronos simples y alertas manuales en canal de Slack cuando la tasa de error supera el 10% durante más de 15 minutos.
6.2 Calibración Cuantitativa Inicial
- Severidad ($S = 8$): La interrupción detiene los cobros durante el evento de mayor facturación del año. Pérdida directa estimada de 190.000 € en ventas irrecuperables.
- Ocurrencia ($O = 6$): Históricamente, el adquirente ha experimentado degradaciones en 2 de las últimas 3 campañas de alta demanda.
- Detección ($D = 7$): No existe desvío automático. La detección depende de alertas lentas y de quejas acumuladas de usuarios en soporte.
El sistema operaba en zona de riesgo inaceptable, con una pérdida esperada actuarial $E(L) = 190.000 €$.
6.3 Despliegue del Plan de Mitigación
La dirección de ingeniería y operaciones diseñó una intervención de control integral con un presupuesto asignado de 28.000 €:
- Control Preventivo (Reduce Ocurrencia): Implantación de una arquitectura de enrutamiento dinámico inteligente (smart routing) conectada simultáneamente a tres entidades bancarias adquirentes independientes. Si un proveedor eleva su latencia por encima de 450 ms, el tráfico se conmuta automáticamente.
- Control de Detección (Reduce Detección): Monitorización sintética activa cada 500 ms con circuito de corte (circuit breaker) que intercepta fallos de conexión en menos de 1 segundo sin intervención humana.
6.4 Reevaluación Post-Mitigación
- Severidad Residual ($S_{\text{res}} = 8$): Invariable (el impacto si la pasarela cayera por completo seguiría siendo crítico).
- Ocurrencia Residual ($O_{\text{res}} = 2$): La probabilidad de que tres adquirentes independientes fallen al mismo tiempo es estadísticamente remota.
- Detección Residual ($D_{\text{res}} = 2$): El conmutador automático redirige las peticiones en submilisegundos antes de que el usuario perciba el error.
6.5 Balance de Rentabilidad Económica (CER)
- Reducción del Riesgo Operacional: $$\Delta \text{NPR} = \frac{336 - 32}{336} = \mathbf{90,5\% \text{ de Reducción}}$$
- Pérdida Financiera Evitada: La pérdida esperada residual se redujo de 190.000 € a 25.000 €, liberando $\Delta E(L) = 165.000 €$.
- Ratio de Eficacia del Control (ROI): $$\text{CER} = \frac{165.000 €}{28.000 €} = \mathbf{5,89x}$$
Ante el Comité de Dirección, el COO defendió la partida demostrando que cada euro invertido en el control protegía 5,89 € de beneficio operativo neto, transformando una discusión técnica en una decisión financiera inapelable.
7. Protocolo de Defensa ante el Comité de Dirección & Board Decision Gateway
Cuando un gestor de operaciones presenta un plan de mitigación de riesgos ante el Consejo de Administración, debe estar preparado para responder a las preguntas directivas más incisivas:
FAQ Directiva 1: “¿Por qué debemos aprobar una partida de 360.000 € para mitigar un riesgo que en los últimos dos años nunca ha ocurrido?”
Argumentación Ejecutiva: La ausencia pasada de incidentes es una ilusión estadística de fortuna, no una garantía de seguridad estructural (el clásico problema del cisne negro de Taleb). En ingeniería de sistemas, operar sin controles en procesos con Severidad $S \ge 8$ equivale a circular a 160 km/h sin cinturón bajo el argumento de que en los últimos meses no se ha tenido un accidente. Nuestro modelo demuestra que el valor actuarial esperado de las pérdidas no mitigadas asciende a 1.870.000 €. Una inversión de 360.000 € evita 1.588.000 € en pérdidas netas probables ($\text{CER} = 4,4\text{x}$). El coste de la inacción multiplica por 5 el coste de la prevención.
FAQ Directiva 2: “¿Cómo justificamos objetivamente la puntuación de Detección si actualmente carecemos de herramientas de observabilidad?”
Argumentación Ejecutiva: Bajo el principio de prudencia de la norma ISO 31000 y el estándar AIAG-VDA, la ausencia de telemetría documentada obliga a penalizar el proceso calificando la Detección automáticamente en $D \ge 8$ (“Detección retardada o reactiva por clientes”). Esta penalización eleva el NPR a zona roja, lo que impide que la falta de herramientas de monitoreo se use como excusa para aparentar un riesgo bajo. Quien no mide sus procesos opera a ciegas, y el modelo cuantifica con exactitud el coste de esa ceguera.
FAQ Directiva 3: “¿Cómo debe fijar el Consejo el umbral de corte de NPR para autorizar el presupuesto?”
Argumentación Ejecutiva: El Consejo no debe fijar un único número arbitrario de corte. Recomendamos la regla de gobernanza dual: tolerancia cero (veto automático) para cualquier proceso con Severidad $S \ge 9$ o Prioridad de Acción Alta ($\text{NPR} \ge 120$); y aprobación condicionada a plan de contingencia para eventos en Prioridad Media ($60 \le \text{NPR} < 120$). Cualquier riesgo corporativo en Zona Crítica de la matriz 5x5 (Score $\ge 15$) exige la comparecencia obligatoria del Risk Owner ante el Comité de Auditoría en un plazo máximo de 30 días.
8. El Executive Decision Pack: Tu Infraestructura de Riesgos Lista para Producción
Para los líderes de operaciones, directores de riesgos y CFOs que necesitan implementar este estándar de inmediato sin invertir semanas de modelización manual, en Datalaria hemos empaquetado todos los activos en el Executive Decision Pack oficial:
Matriz de Riesgos & AMFE / FMEA Cuantitativo
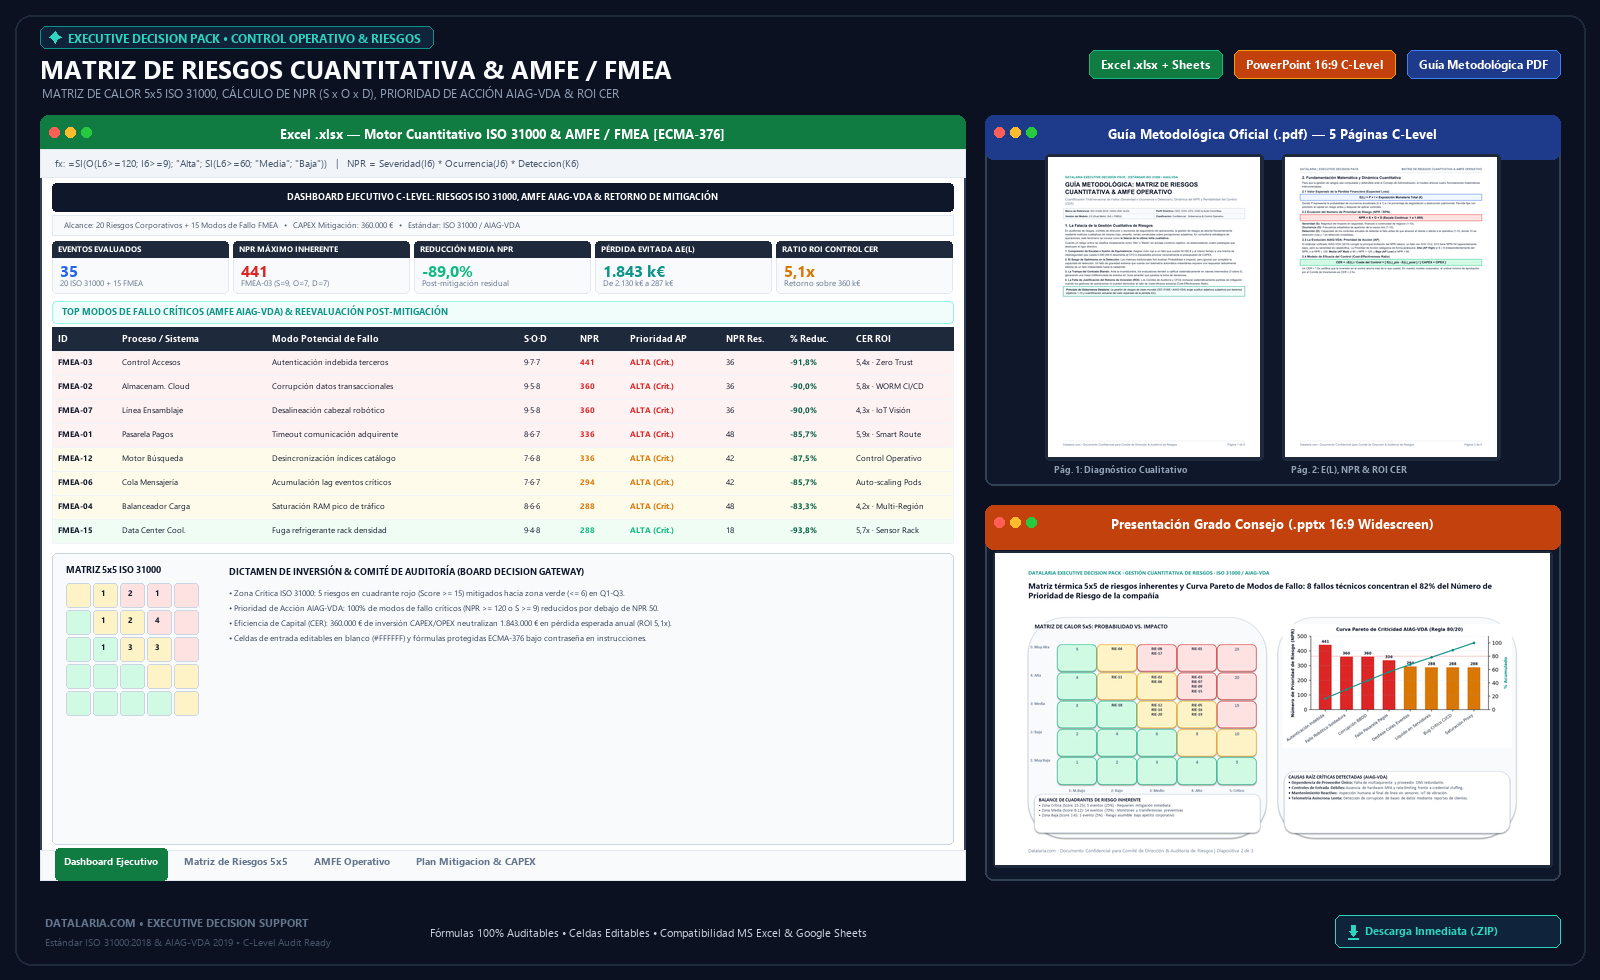 🔍 Vista previa real de los entregables incluidos: Motor de cálculo en Excel (.xlsx) con Matriz 5x5 ISO 31000, AMFE Operativo y ROI de Control (CER), Presentación C-Level (.pptx 16:9 Widescreen) y Guía Metodológica Oficial (.pdf). (Clic para ampliar)
- Cálculo del Número de Prioridad de Riesgo (NPR = Severidad x Ocurrencia x Detección)
- Matriz de calor 5x5 dinámica según estándares ISO 31000 e IATF 16949
- Slide PPTX con plan de mitigación y semáforo de contingencias
- Guía metodológica de análisis de modos de fallo
- Descarga directa inmediata (.ZIP con versiones ES y EN)
El archivo comprimido maestro incluye las versiones completas y auditadas en Español e Inglés, manuales de importación nativa a Google Sheets y documentación técnica para su despliegue inmediato.
9. Referencias Bibliográficas Canónicas de Autoridad
-
International Organization for Standardization (2018). ISO 31000:2018 - Risk management: Guidelines. International Organization for Standardization, Geneva, Switzerland.
El marco canónico internacional de referencia para la identificación, evaluación y tratamiento del riesgo corporativo. Referencia:ISO 31000:2018. -
Automotive Industry Action Group & Verband der Automobilindustrie (AIAG & VDA) (2019). Failure Mode and Effects Analysis (FMEA Handbook) – 1st Edition. AIAG, Southfield, MI & VDA, Berlin, Germany.
El estándar unificado global para el análisis de modos de fallo y efectos en industrias de alta criticidad, donde se formaliza la transición del NPR hacia la matriz de Prioridad de Acción (Action Priority). ISBN:978-1605343679. -
Kaplan, Robert S. & Mikes, Anette (2012). Managing Risks: A New Framework. Harvard Business Review, 90(6), 48–60.
Artículo seminal de referencia sobre la categorización de riesgos prevenibles, estratégicos y externos, y el diseño de comités de mitigación ejecutiva. -
Hubbard, Douglas W. (2020). The Failure of Risk Management: Why It’s Broken and How to Fix It (2nd Edition). John Wiley & Sons, Hoboken, NJ.
Demostración empírica y actuarial de las debilidades intrínsecas de las matrices de riesgo cualitativas y la justificación matemática de los modelos cuantitativos. ISBN:978-1119522034. -
Project Management Institute (PMI) (2021). A Guide to the Project Management Body of Knowledge (PMBOK Guide) – 7th Edition: Risk Management Domain. Project Management Institute, Newtown Square, PA.
Estándar de gestión de programas que define las directrices para la elaboración de registros de riesgos cuantitativos y planes de contingencia vinculantes. ISBN:978-1628256642. -
Minto, Barbara (2009). The Pyramid Principle: Logic in Writing and Thinking. Financial Times / Prentice Hall, London.
La metodología de referencia en McKinsey & Company para estructurar presentaciones ejecutivas orientadas a la acción y defensa de decisiones complejas ante Consejos de Administración. ISBN:978-0273710516.